| 일 | 월 | 화 | 수 | 목 | 금 | 토 |
|---|---|---|---|---|---|---|
| 1 | 2 | 3 | ||||
| 4 | 5 | 6 | 7 | 8 | 9 | 10 |
| 11 | 12 | 13 | 14 | 15 | 16 | 17 |
| 18 | 19 | 20 | 21 | 22 | 23 | 24 |
| 25 | 26 | 27 | 28 | 29 | 30 | 31 |
- EDR이란
- MALWARE
- 별도 증거
- 워게임
- edrm 개념
- 악성코드 분석
- 별도의 범죄혐의
- EDR 실무
- 악성코드
- 쓰기방지
- 디포전 2급실기
- 디포전 법률
- Splunk
- edrm절차
- 디포2급
- 2급 실기 법률
- MITRE ATTCK
- 악성 파일 분석
- 디지털포렌식2급 실기
- dreamhack
- Electronic Discovery Reference Model
- sysmon 개요
- 정적분석
- MBR
- ediscovery
- 드림핵
- 디지털포렌식전문가2급
- 무관 정보 열람
- 디지털포렌식2급
- 디지털포렌식전문가2급 실기
- Today
- Total
en's
[DFE] 이미지 획득 (Image Acquisition) 본문
개요
디지털 포렌식에서 증거의 훼손을 막고 무결성을 유지하기 위해 원본이 아닌 사본으로 진행해야한다.
이를 위해 저장매체 사본 생성을 진행해야한다.
본 내용
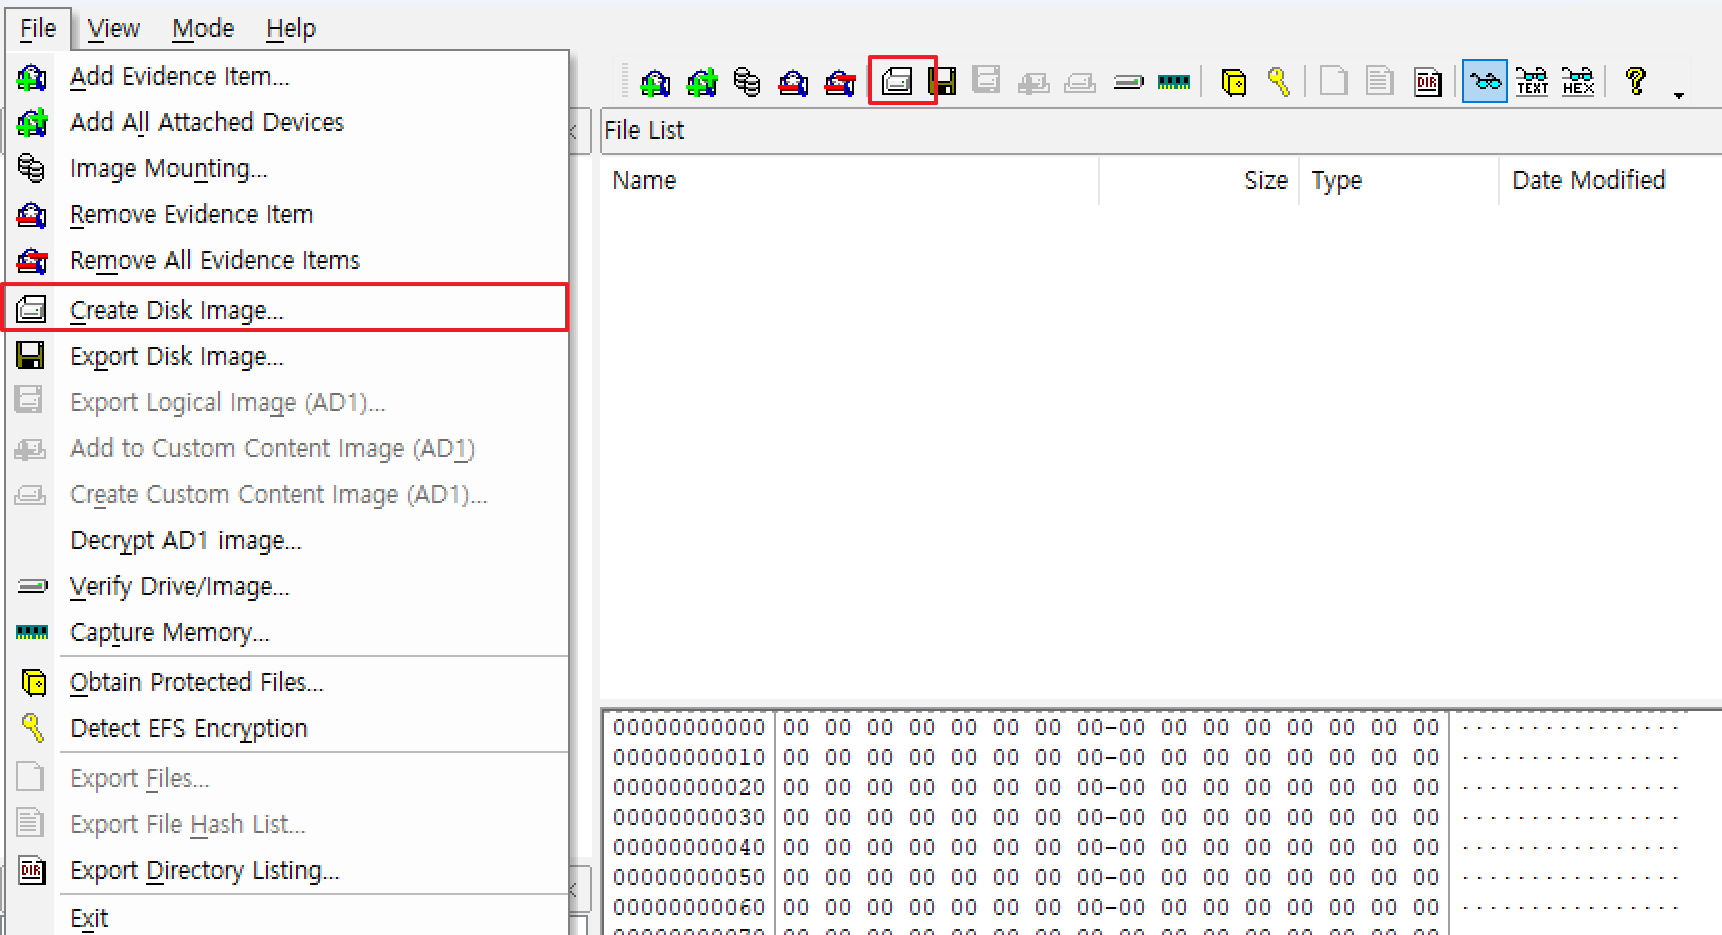
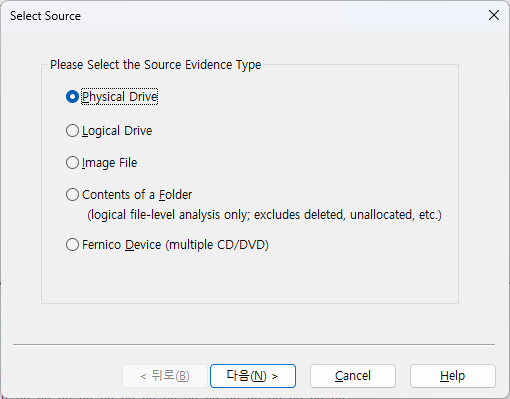
FTK Imager → Create Disk image → Physical Drive → 저장매체 선택 → Raw(dd) 또는 E01 선택 → 정보 입력 → 이미지 생성
1. Create Disk Image
2. Physical Drive > Next
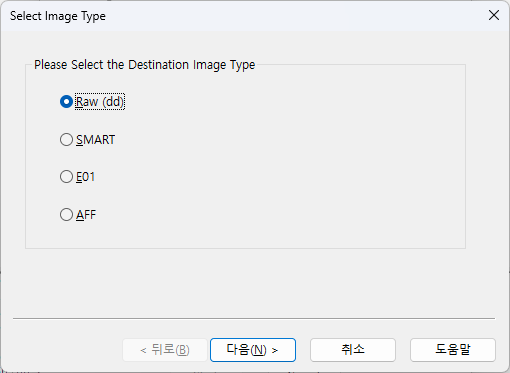
Raw(dd): 원본 저장매체의 데이터를 비트 단위로 그대로 복사한 파일
SMART: Linux 기반 포렌식 도구인 ASR Data의 SMART에서 사용하던 독자적 이미지 포맷
E01: Encase Evidence File, Encase에서 만든 독자적 포맷, 가장 널리 쓰이는 포맷 중 하나
AFF: Advanced Forensic Format, 오픈 소스 기반의 포맷
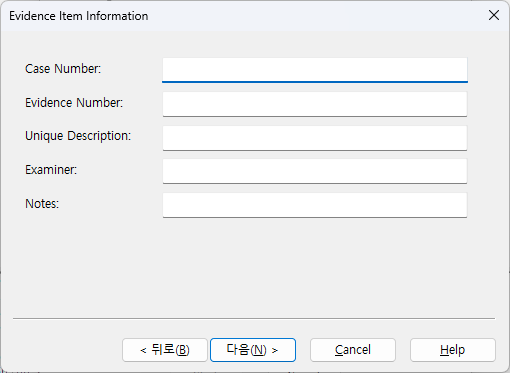
3. 필요 정보 기입(선택)
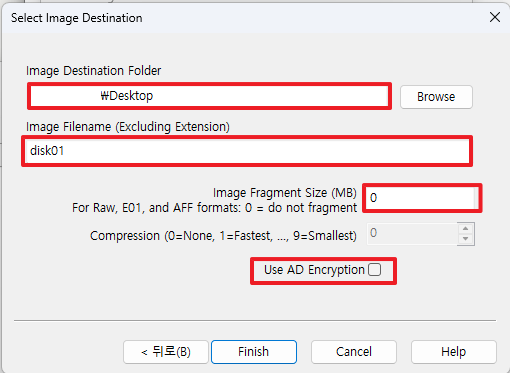
4. 경로/파일명/분할/암호화 선택
Image Fragment Size(MB) = 0, 이미지를 해당 MB로 분할하여 저장
Use AD Encryption = 체크 시 AccessData 방식으로 이미지 파일을 암호화하여 저장, 키 분실 시 복호화 불가(체크 해제)
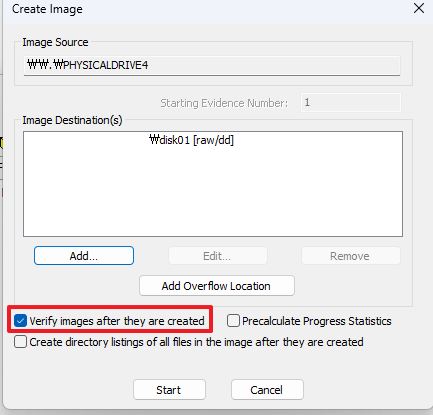
5. 이미지 생성
Verify images after they are created = 이미지 생성 완료 후 원본과 사본 해시 값을 비교하여 무결성 검증
주의사항
참고문헌
'디지털포렌식전문가 2급 실기 > Tech' 카테고리의 다른 글
| [DFE] 윈도우 스티커 메모(Windows Sticky Notes ) (0) | 2026.05.19 |
|---|---|
| [DFE] MBR+VBR 복구(MBR+VBR Recovery) (0) | 2026.05.19 |
| [DFE] 자동 실행(AutoPlay) (0) | 2026.05.19 |
| [DFE] 쓰기방지(Regedit) (0) | 2026.05.19 |