| 일 | 월 | 화 | 수 | 목 | 금 | 토 |
|---|---|---|---|---|---|---|
| 1 | 2 | 3 | ||||
| 4 | 5 | 6 | 7 | 8 | 9 | 10 |
| 11 | 12 | 13 | 14 | 15 | 16 | 17 |
| 18 | 19 | 20 | 21 | 22 | 23 | 24 |
| 25 | 26 | 27 | 28 | 29 | 30 | 31 |
- 쓰기방지
- MITRE ATTCK
- 디포전 2급실기
- Electronic Discovery Reference Model
- 2급 실기 법률
- 디포전 법률
- ediscovery
- 악성코드
- 악성 파일 분석
- 디지털포렌식전문가2급
- edrm절차
- 무관 정보 열람
- 악성코드 분석
- 별도의 범죄혐의
- EDR 실무
- 디지털포렌식2급 실기
- sysmon 개요
- MALWARE
- 디지털포렌식전문가2급 실기
- 디지털포렌식2급
- 디포2급
- 드림핵
- dreamhack
- 별도 증거
- EDR이란
- MBR
- Splunk
- 정적분석
- 워게임
- edrm 개념
- Today
- Total
en's
[MIT] MITRE ATT&CK 활용 본문
개요
MITRE ATT&CK Framework를 이용해 활용하는 방법에 대해 알아본다.
본문
SOC 및 보안 체계, 보안 솔루션, 개인 및 조직의 사이버 보안 현황과 역량 수준을 평가(as-is 분석)하고 부족한 부분을 보완하기 위한 전략, 기술, 역량 개발에 활용한다.
엔드포인트 탐지·대응 및 XDR 보안 플랫폼을 제공하는 Cybereason에서 공개한「Five Clear Steps to Implement MITRE ATT&CK」는 MITRE ATT&CK 프레임워크를 실제 보안 운영에 적용하기 위한 5단계 절차를 설명하는 자료이다.
이 자료는 ATT&CK를 단순한 공격 기법 목록으로 활용하는 것이 아니라, 위협 인텔리전스 수집, 공격자 에뮬레이션 계획, 공격 시뮬레이션, 탐지·헌팅·보고, 보안 체계 개선으로 이어지는 운영 사이클로 활용해야 한다고 설명한다
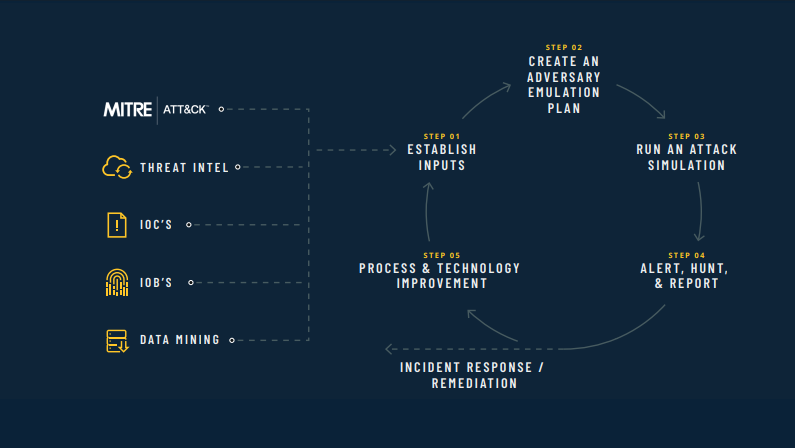
5단계 개념 정리
1. Threat Intel 입력 확보
Threat Intel 입력 확보는 공격자와 공격 기법을 이해하기 위한 기초 정보를 수집하는 단계이다. MITRE ATT&CK의 TTP만 참고하는 것이 아니라, IOC, IOB, 데이터 마이닝 결과, 실제 침해 사례에서 관측된 행위 정보를 함께 활용하는 것이 핵심이다.
즉, ATT&CK를 정적인 지식베이스로만 보는 것이 아니라, 실제 환경에서 수집된 위협 정보와 결합하여 분석의 출발점으로 삼는 단계이다.
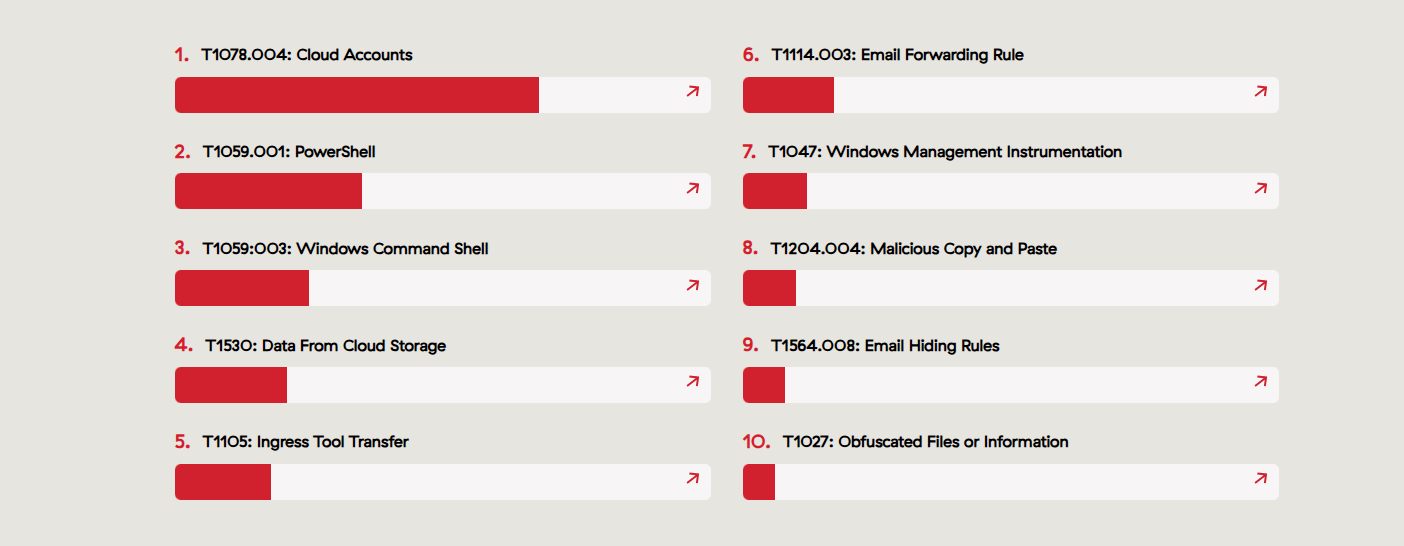
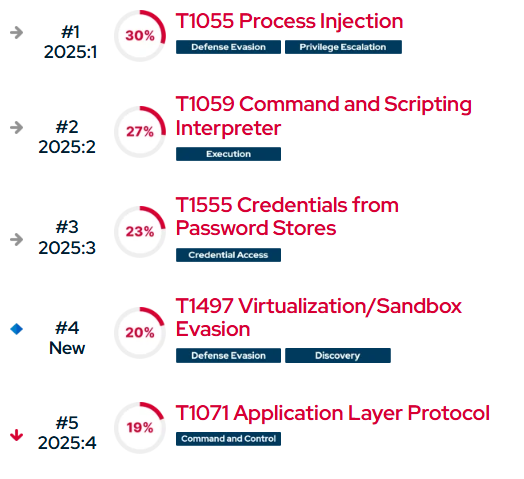
실제 보안 점검에서는 모든 ATT&CK Technique을 동일하게 다루기 어렵기 때문에, 실제 공격에서 자주 관측되는 기법을 우선적으로 확인할 필요가 있다. Red Canary와 Picus Security의 자료는 반복적으로 사용되는 ATT&CK Technique을 파악하고, 우선 점검 대상을 선정하는 보조 자료로 활용할 수 있다.
2. Adversary Emulation Plan 작성
Adversary Emulation Plan은 특정 공격자 또는 공격 그룹의 행위를 기준으로 공격 흐름을 재구성하는 계획이다. 이 단계에서는 공격자가 어떤 전술과 기법을 사용했는지, 각 단계의 목적은 무엇인지, 어떤 출처를 근거로 삼았는지를 정리한다. 단순히 “이 기법을 쓴다” 수준이 아니라, 공격자의 전체 침투 흐름을 방어자 관점에서 재현할 수 있도록 구조화하는 것이 목적이다.
3. Attack Simulation 실행
Attack Simulation은 앞에서 작성한 공격자 에뮬레이션 계획을 실제 환경 또는 통제된 테스트 환경에서 실행하는 단계이다. 이 과정은 보안 장비와 탐지 체계가 실제 공격 행위를 어느 정도 식별할 수 있는지 확인하기 위한 검증 절차이다. 공격 단계 일부만 테스트하면 탐지 공백을 제대로 확인하기 어렵기 때문에, 가능한 한 실제 공격 흐름에 가깝게 수행하는 것이 중요하다.
이 단계에서는 MITRE CALDERA나 Atomic Red Team과 같은 도구를 활용할 수 있다. CALDERA는 ATT&CK 기반의 여러 공격 기법을 연결하여 공격자 행위 흐름을 자동화하는 데 활용할 수 있으며, Atomic Red Team은 개별 ATT&CK Technique을 실행해 특정 행위가 탐지되는지 확인하는 데 적합하다.
따라서 CALDERA는 시나리오 기반 공격 시뮬레이션에, Atomic Red Team은 세부 기법 단위의 탐지 검증에 활용할 수 있다.
4. Alert, Hunt, Report
Alert, Hunt, Report는 공격 시뮬레이션 결과를 바탕으로 탐지 여부를 확인하고, 추가 헌팅 포인트를 도출하며, 결과를 문서화하는 단계이다. 어떤 행위는 탐지되었는지, 어떤 행위는 탐지되지 않았는지, 어떤 로그와 보안 이벤트가 남았는지를 정리한다. 이 단계는 단순 보고가 아니라, 탐지 룰의 품질과 보안 관제 체계의 한계를 확인하는 과정이다.
이와 관련해 MITRE ATT&CK Evaluations는 ATT&CK 기반 공격자 행위를 재현하고, 보안 제품이나 탐지 체계가 이를 얼마나 식별하는지 평가하는 프로그램이다. 각 평가는 특정 공격자 시나리오와 평가 범위를 기준으로 수행되며, 이를 통해 탐지 가능 영역과 탐지 공백을 비교할 수 있다.
5. Process & Technology Improvement
Process & Technology Improvement는 앞선 검증 결과를 바탕으로 보안 프로세스와 기술 체계를 개선하는 단계이다. 탐지되지 않은 공격 행위에 대해서는 룰을 보완하고, 로그 수집 범위를 조정하며, 보안 솔루션의 설정이나 운영 절차를 개선한다. 결국 ATT&CK 기반 훈련의 목적은 공격 시뮬레이션 자체가 아니라, 조직의 탐지·대응 능력을 반복적으로 향상시키는 데 있다.
참조
1. Cybereason「Five Clear Steps to Implement MITRE ATT&CK」
https://www.cybereason.com/hubfs/dam/collateral/data-sheets/cr-five-clear-steps-mitre-att&ck.pdf
2. Atomic Red Team
3. MITRE CALDERA
https://github.com/mitre/caldera
4.MITRE ATT&CK Evaluations
https://evals.mitre.org/methodology-overview/
5. Red Canary, Threat Detection Report – Techniques
https://redcanary.com/threat-detection-report/techniques/
6. Picus Security, The Top Ten MITRE ATT&CK Techniques
https://www.picussecurity.com/resource/the-top-ten-mitre-attack-techniques
'MITRE ATT&CK Framework > Framework' 카테고리의 다른 글
| [MIT] 공격 에물레이션(Adversary Emulation) 개념 (0) | 2026.05.25 |
|---|---|
| [MIT] D3FEND (0) | 2026.05.21 |
| [MIT] Evaluation (0) | 2026.05.20 |
| [MIT] MITRE ATT&CK Framework 이해 (0) | 2026.05.19 |

