| 일 | 월 | 화 | 수 | 목 | 금 | 토 |
|---|---|---|---|---|---|---|
| 1 | 2 | 3 | ||||
| 4 | 5 | 6 | 7 | 8 | 9 | 10 |
| 11 | 12 | 13 | 14 | 15 | 16 | 17 |
| 18 | 19 | 20 | 21 | 22 | 23 | 24 |
| 25 | 26 | 27 | 28 | 29 | 30 | 31 |
- ediscovery
- 별도 증거
- 악성코드
- MITRE ATTCK
- 쓰기방지
- EDR 실무
- Splunk
- MBR
- 디지털포렌식2급
- EDR이란
- 2급 실기 법률
- dreamhack
- 디포2급
- Electronic Discovery Reference Model
- 디지털포렌식전문가2급 실기
- 악성 파일 분석
- 워게임
- edrm 개념
- 드림핵
- 디포전 법률
- 정적분석
- MALWARE
- 악성코드 분석
- 무관 정보 열람
- 별도의 범죄혐의
- 디포전 2급실기
- 디지털포렌식2급 실기
- edrm절차
- 디지털포렌식전문가2급
- sysmon 개요
- Today
- Total
en's
[MIT] D3FEND 본문
개요
MITRE D3FEND는 공격자 행위를 정리한 MITRE ATT&CK와 연계하여, 각 공격 기법에 대응할 수 있는 방어 기법을 체계적으로 분류한 프레임워크이다. 보안 통제, 탐지, 완화 기법을 공통된 기준으로 정리함으로써 조직의 보안 현황을 점검하고 부족한 방어 영역을 식별하는 데 활용된다.
본문
MITRE D3FEND는 다양한 방어 기법을 기능과 목적에 따라 분류하여 제공하며, 이를 통해 조직은 공격 대응 체계를 보다 체계적으로 구성할 수 있다. D3FEND는 크게 7개의 방어 기법 모델을 중심으로 구성되며, 각 모델은 탐지, 차단, 분석, 격리 등 서로 다른 방어 목적을 수행한다.
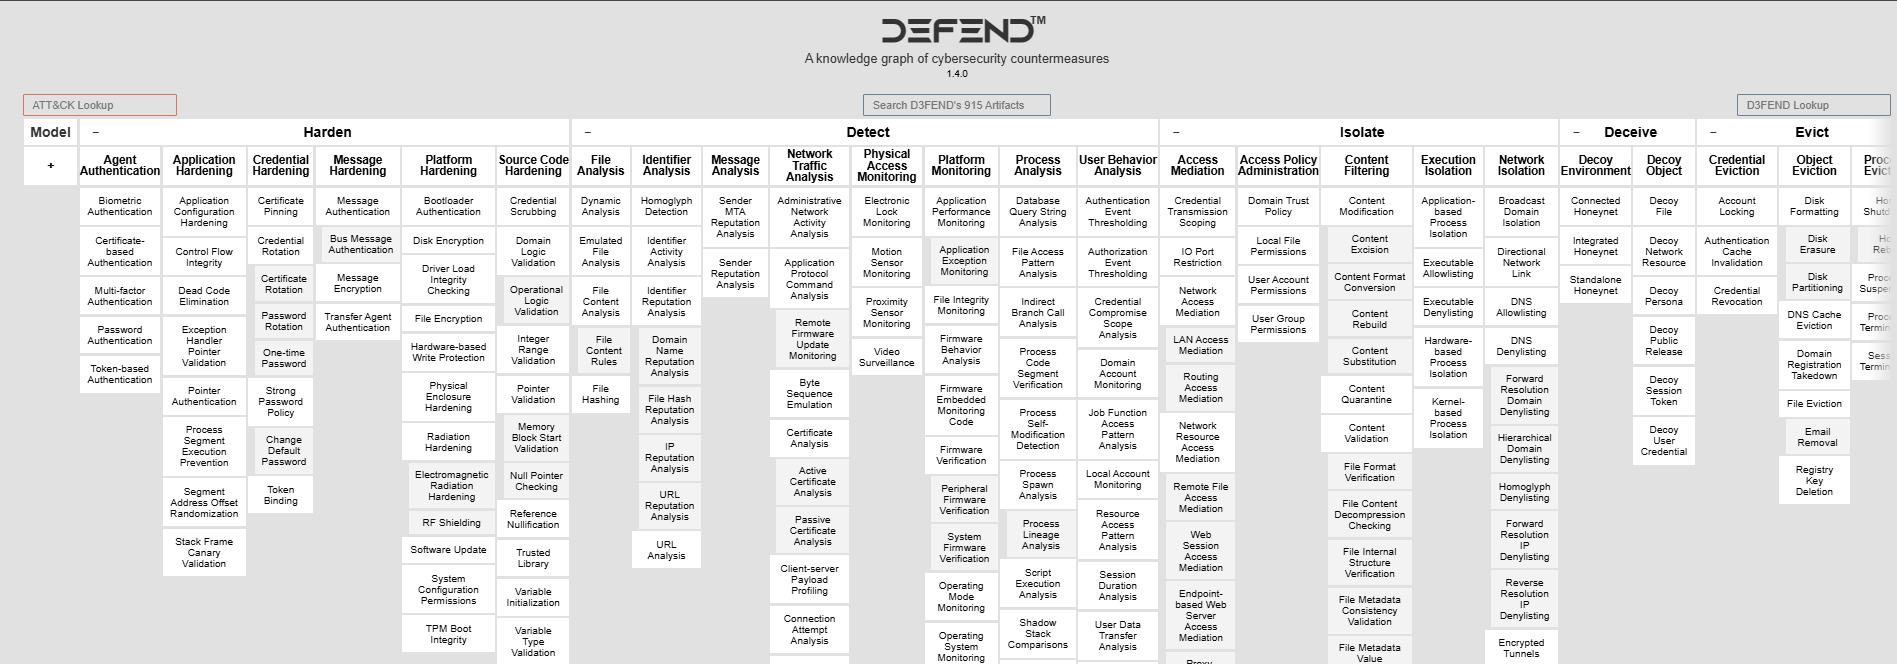
7개 방어 기법은 다음과 같다.(참조 2)
Model
보호 대상과 현재 환경을 분석·모델링하는 단계이다. 자산 식별, 네트워크 구조 분석, 데이터 흐름 파악 등을 통해 조직 환경을 이해하는 데 목적이 있다.
Harden
공격 표면을 줄이기 위한 강화 단계이다. 시스템 설정 강화, 다중 인증(MFA), 권한 최소화, 암호화 적용 등 예방 중심의 보안 통제가 포함된다.
Detect
공격 행위와 이상 행위를 탐지하는 단계이다. 로그 분석, 네트워크 트래픽 모니터링, 사용자 행위 분석, 프로세스 분석 등을 통해 침해 징후를 식별한다.
Isolate
침해 확산을 차단하고 피해 범위를 제한하는 단계이다. 네트워크 분리, 샌드박스, 컨테이너 격리 등 시스템 및 자원을 분리하여 측면 이동을 방지한다.
Deceive
공격자를 속이기 위한 기만 방어 단계이다. 허니팟, 가짜 계정, 가짜 시스템 등 미끼 자원을 제공하여 공격자의 행위를 탐지하고 분석한다.
Evict
탐지된 공격자를 시스템에서 제거하는 단계이다. 계정 비활성화, 세션 종료, 악성 프로세스 제거, 자격 증명 교체 등의 대응이 수행된다.
Restore
침해 이후 시스템과 데이터를 정상 상태로 복구하는 단계이다. 백업 복원, 설정 복구, 서비스 정상화 등을 통해 운영 환경을 재구성한다.
MITRE D3FEND Artifact Ontology
사이버 보안 환경에서 사용되는 디지털 아티팩트와 그 관계를 체계적으로 정의하여, 공격·방어 행위를 구조적으로 분석할 수 있도록 만든 지식 모델이다.
이를 통해 서로 분산되어 있는 보안 이벤트를 구조적으로 연결할 수 있으며, 공격 흐름 분석, ATT&CK 매핑, 탐지 규칙 설계, EDR/XDR 기반 상관분석 등에 활용될 수 있다.
즉, 단순 로그 수집을 넘어 각 행위와 객체 간의 관계를 기반으로 공격 및 방어 행위를 분석하기 위한 공통 데이터 구조의 역할을 수행한다.
참조
1. MITRE D3FEND
2. D3FEND MODEL 설명
'MITRE ATT&CK Framework > Framework' 카테고리의 다른 글
| [MIT] 공격 에물레이션(Adversary Emulation) 개념 (0) | 2026.05.25 |
|---|---|
| [MIT] Evaluation (0) | 2026.05.20 |
| [MIT] MITRE ATT&CK 활용 (0) | 2026.05.19 |
| [MIT] MITRE ATT&CK Framework 이해 (0) | 2026.05.19 |

